


Wszyscy musimy zadbać o bezpieczeństwo w internecie
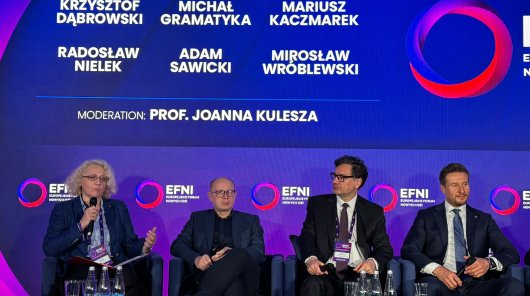
Cyfrowe zagrożenia ewoluują szybciej niż nasze zdolności do ich wykrywania i neutralizowania. Wycieki i wyłudzanie danych. Dezinformacja, manipulacja i deepfake’i – takie były tematy dyskusji zatytułowanej „Zagrożenia, które nie śpią: bezpieczeństwo w sieci wspólną odpowiedzialnością”, w której wziął udział prezes UODO Mirosław Wróblewski podczas Europejskiego Forum Nowych Idei.
Najważniejsze wątki dyskusji, która odbyła się 16 października dotyczyły podziału odpowiedzialności między państwem, biznesem i użytkownikami. Rozmawiano o spójności regulacji (RODO, NIS2, akt o sztucznej inteligencji, DSA/DMA) oraz – z czym chyba wszyscy mamy coraz większy problem – o zaufaniu do treści w sieci.
Mirosław Wróblewski, prezes Urzędu Ochrony Danych Osobowych, zwrócił uwagę, że przyjęty w RODO model regulacyjny oparty na ryzyku zdał egzamin w kontekście fundamentu europejskiego systemu ochrony danych osobowych. Pozwala on bowiem dostosowywać obowiązki administratorów do rzeczywistej skali zagrożeń, zamiast narzucać wszystkim podmiotom identyczne rozwiązania.
- „Podobne podejście odnajdujemy w dyrektywie NIS2, która zobowiązuje określone podmioty do wdrażania proporcjonalnych środków zarządzania ryzykiem w cyberbezpieczeństwie, oraz w akcie o sztucznej inteligencji, który różnicuje wymagania w zależności od kategorii ryzyka i rodzaju systemu AI. Podejście oparte na ryzyku stało się tym samym jednym z podstawowych mechanizmów europejskiego prawodawstwa cyfrowego” – wyjaśnił Mirosław Wróblewski.
Mirosław Wróblewski zwrócił także uwagę, że bezpieczeństwo cyfrowe powinno być postrzegane jako wspólna odpowiedzialność państwa, przedsiębiorstw i użytkowników. Nie oznacza to jednak, że wszystkie te podmioty ponoszą taki sam ciężar odpowiedzialności.
- „Nie można wymagać od przeciętnego obywatela takiej samej wiedzy i zdolności reagowania na zagrożenia, jakimi dysponują profesjonalni dostawcy usług cyfrowych. W szczególności niedopuszczalne powinno być przerzucanie na użytkownika odpowiedzialności za nieprawidłowo zaprojektowane lub niewłaściwie zabezpieczone systemy” – dodał.
W panelu udział wzięli także:
- Krzysztof Dąbrowski, dyrektor zarządzający Pionem Bezpieczeństwa w Urządzie Komisji Nadzoru Finansowego
- Michał Gramatyka, sekretarz stanu w Ministerstwie Cyfryzacji
- Mariusz Kaczmarek, dyrektor zarządzający pionem transformacji cyfrowej, Totalizator Sportowy
- Radosław Nielek, dyrektor, NASK
- Adam Sawicki, Group Senior Vice President - Digital, TVN Warner Bros. Discovery
Wszyscy zastanawiali się, jak zbudować system, w którym odpowiedzialność za bezpieczeństwo cyfrowe jest wspólna. Dla użytkowników, dla biznesu i dla administracji publicznej.
 Karol Witowski
 2026-10-21
Edyta Madziar
2026-10-21 09:45:45
Edyta Madziar
2026-10-21 09:59:59