


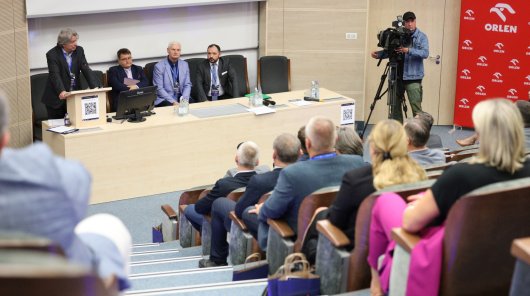
UODO o cyberodporności sektora nauki i szkolnictwa wyższego na konferencji w Rzeszowie
Zastępca Prezesa Urzędu Ochrony Danych Osobowych Konrad Komornicki wziął udział w konferencji „ Zarządzanie Bezpieczeństwem Informacji w Sektorze Nauki i Szkolnictwa Wyższego oraz Administracji Publicznej. Wymagania NIS2 a Cyberodporność Podmiotów Kluczowych i Ważnych”, która odbyła się 17 i 18 września 2026 r. na Uniwersytecie Rzeszowskim.
Konferencję otworzył Konrad Komornicki, zastępca Prezesa UODO. Wydarzenie było poświęcone zagadnieniom związanym z zarządzaniem bezpieczeństwem informacji, cyberodpornością, oraz wymaganiami związanymi z NIS2. W dyskusjach uczestniczyli przedstawiciele administracji publicznej, środowiska akademickiego, biznesu oraz eksperci zajmujący się ochroną danych i cyberbezpieczeństwem.
„Skuteczne zarządzanie bezpieczeństwem informacji wymaga dziś kompleksowego podejścia. Rozwój nowych technologii i zmieniające się otoczenie regulacyjne sprawiają, że ochrona danych osobowych i cyberbezpieczeństwo coraz częściej się przenikają. Dlatego tak ważna jest współpraca, wymiana doświadczeń oraz budowanie świadomości w organizacjach. Dotyczy to zarówno administracji publicznej, jak i środowiska akademickiego oraz biznesu” - powiedział Konrad Komornicki, zastępca Prezesa UODO
Jednym z głównych tematów pierwszego dnia konferencji był wpływ NIS2 na funkcjonowanie uczelni, administracji i biznesu jako podmiotów kluczowych i ważnych. W programie znalazły się zagadnienia dotyczące między innymi odpowiedzialności władz uczelni oraz budowania cyberodporności nie tylko na poziomie technologii, procedur i zgodności regulacyjnej, ale również wśród pracowników naukowych i administracyjnych oraz dla studentów.
W panelu „RODO + NIS2 +DORA + Al Act + zintegrowane zarządzanie bezpieczeństwem w organizacji” wziął udział Andrzej Zieliński, zastępca dyrektora Departamentu Kontroli i Naruszeń UODO. Dyskusja dotyczyła między innymi prawnych uwarunkowań NIS2 i nakładania się systemów normatywnych, roli inspektora ochrony danych w dobie sztucznej inteligencji oraz wymogów audytowych.
Andrzej Zieliński podkreślił, że dane osobowe są obecnie niemal w każdym obszarze działania organizacji, dlatego wymogi wynikające z RODO nie powinny funkcjonować jako odrębny element zarządzania bezpieczeństwem. Powinny stanowić integralną część spójnego systemu, uwzględniającego również wymagania wynikające z ustawy o krajowym systemie cyberbepieczeństwa, DORA oraz Al Act. Ekspert UODO zwrócił również uwagę na praktyczne znaczenie takiego podejścia w systemach kryzysowych. Jako przykład wskazał procedury obsługi incydentów, które powinny zapewnić interdyscyplinarne podejście. Pozwala ono organizacji na sprawną i jednoczesną realizację obowiązków notyfikacyjnych wynikających z poszczególnych regulacji w ramach jednego, spójnego procesu.
Podczas konferencji poruszono również tematy dotyczące ubezpieczeń od następstw incydentów jako elementu zarządzania ciągłością działania, cyberwojny, dezinformacji i bezpieczeństwa państwa. W programie znalazły się między innymi kwestie dotyczące kampanii phishingowych i socjotechnicznych, technologii deepfake oraz przeciwdziałania nowoczesnym oszustwom wykorzystującym sztuczną inteligencję.
Drugi dzień wydarzenia miał charakter praktyczny. Uczestnicy rozmawiali między innymi o cyberzagrożeniach, incydentach i zarządzaniu kryzysowym oraz praktycznym wdrażaniu wymagań NIS2 w organizacjach publicznych. Zaplanowano również warsztaty dotyczące audytu gotowości do wymagań NIS2 i KRI, stosowania Al Act w środowisku akademickim oraz ciągłości działania organizacji.
Konferencja odbyła się na Uniwersytecie Rzeszowskim w ramach „Podkarpackiego Forum Bezpieczeństwa 2026 - Kształtowanie bezpieczeństwa lokalnego - teoretyczne i praktyczne konteksty”.
 Karol Witowski
 2026-09-21
 11:58:15
2026-09-21 13:47:07